Link safe kaise check kare, यह जानना ज़रूरी है, क्योंकि आज हर चीज़ एक लिंक (Link) पर टिकी है — WhatsApp पर आया मैसेज, SMS में मिला ऑफर, ईमेल का बटन या किसी वेबसाइट पर दिख रहा “यहाँ क्लिक करें”। समस्या यह है कि ज़्यादातर लिंक short link या redirect होते हैं, जिनमें असली पता (destination) छुपा रहता है। एक गलत क्लिक आपका OTP, पासवर्ड, बैंक बैलेंस या पूरा फ़ोन खतरे में डाल सकता है।
अच्छी बात यह है कि किसी भी लिंक को खोलने से पहले 30 सेकंड में यह जांचा जा सकता है कि वह सुरक्षित है या नहीं। इस गाइड में हम आसान भाषा में सीखेंगे कि link safe kaise check kare — short link, redirect chain, phishing, fake domain और scam से कैसे बचें।
⚡ जल्दी में हैं? किसी भी संदिग्ध लिंक को खोलने से पहले उसे स्कैन कर लें — बिल्कुल मुफ़्त और तुरंत।
🔎 मुफ़्त Link Safety Checker खोलेंShort Link असली Destination क्यों छुपा देता है?
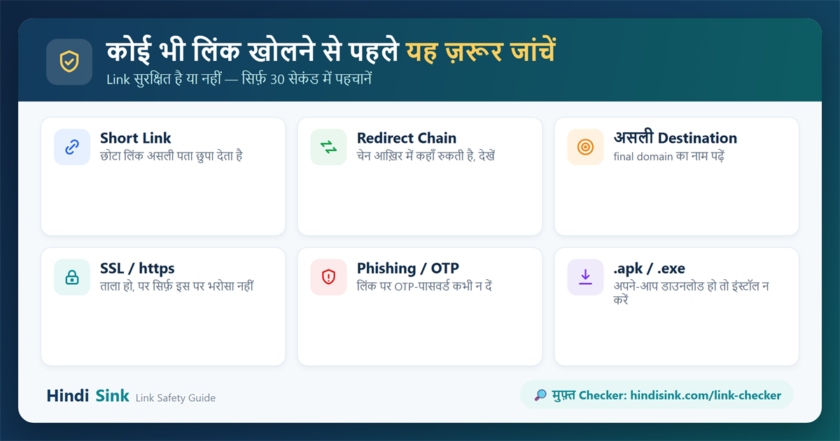
Bitly, TinyURL, is.gd जैसी सेवाएँ या कोई भी URL shortener एक लंबे पते को छोटा बना देता है, जैसे example.com/bit-xyz। यह देखने में साफ़-सुथरा लगता है, लेकिन इसका सबसे बड़ा नुकसान यह है कि आप असली वेबसाइट का नाम नहीं देख पाते। स्कैमर इसी का फ़ायदा उठाते हैं — वे एक फ़िशिंग या मालवेयर वाली साइट को short link के पीछे छुपा देते हैं ताकि आपको शक न हो।
इसलिए नियम सीधा है: अगर लिंक छोटा या अनजान है, तो पहले उसका असली पता जानें, तभी खोलें।
Redirect Chain कैसे काम करती है और यह खतरनाक क्यों है?
कई बार एक लिंक आपको सीधे किसी पेज पर नहीं ले जाता, बल्कि बीच में 2–3 वेबसाइटों से होकर गुज़रता है — इसे redirect chain कहते हैं। उदाहरण के लिए: link1 → link2 → असली साइट। धोखेबाज़ इस चेन का इस्तेमाल करके अंत में एक नकली बैंक या नकली लॉगिन पेज पर पहुँचा देते हैं, जबकि शुरुआत का लिंक भरोसेमंद दिखता है।
अच्छा तरीका यह है कि लिंक खोलने से पहले पूरी redirect chain देख ली जाए कि वह आख़िर में किस domain पर रुकती है। हमारे मुफ़्त Link Safety Checker से आप बिना क्लिक किए पूरी चेन और अंतिम destination देख सकते हैं।
Link खोलने से पहले ये 7 चीज़ें ज़रूर जांचें
1. HTTPS और SSL सर्टिफ़िकेट देखें
पते की शुरुआत में https:// और ताले (padlock) का निशान होना ज़रूरी है। http:// (बिना s) वाली साइट पर आपका डेटा बिना एन्क्रिप्शन के जाता है। हालाँकि ध्यान रखें — HTTPS का मतलब सुरक्षित नहीं, सिर्फ़ एन्क्रिप्टेड है; आजकल फ़िशिंग साइटें भी SSL लगा लेती हैं, इसलिए सिर्फ़ ताला देखकर भरोसा न करें।
2. डोमेन का नाम ध्यान से पढ़ें (Punycode और Fake Domain)
असली धोखा domain के नाम में छुपा होता है। स्कैमर मिलते-जुलते नाम बनाते हैं जैसे paytm-offer.xyz, amazon-rewards.in या faceb00k.com (जहाँ o की जगह ज़ीरो है)। Punycode हमले में विदेशी अक्षरों से असली अक्षर जैसा दिखने वाला नाम बनाया जाता है (जैसे аpple.com में रूसी ‘а’)। हमेशा मुख्य domain (आख़िरी बिंदु से पहले वाला भाग) को ध्यान से पढ़ें।
3. Short link को expand करें / preview देखें
किसी भी छोटे लिंक को खोलने से पहले उसे “expand” करके उसका पूरा पता देखें। कई shortener के आगे + लगाकर preview मिल जाता है, पर सबसे सुरक्षित तरीका किसी भरोसेमंद टूल से scan करना है, क्योंकि वह क्लिक किए बिना असली destination बता देता है।
4. किसी भरोसेमंद Link Safety Checker से स्कैन करें
यह सबसे तेज़ और सुरक्षित कदम है। एक अच्छा checker लिंक को असली browser की तरह नहीं खोलता, बल्कि सुरक्षित तरीके से जांचता है कि उसमें malware, phishing या redirect तो नहीं है। आप यहाँ लिंक स्कैन करें और सेकंडों में रिपोर्ट पाएँ — बिना किसी ऐप इंस्टॉल किए।
5. URL में मौजूद जानकारी और spelling जांचें
अगर किसी लिंक में आपका मोबाइल नंबर, ईमेल या OTP जैसी जानकारी पहले से जुड़ी दिखे, या ब्रांड के नाम की spelling ग़लत हो, तो वह लगभग तय रूप से नकली है। असली कंपनियाँ आपकी संवेदनशील जानकारी URL में नहीं भरतीं।
6. OTP/Password मांगने वाले पेज से सावधान रहें
अगर कोई लिंक खुलते ही आपसे OTP, UPI PIN, कार्ड नंबर या पासवर्ड मांगे — रुक जाइए। कोई भी असली बैंक या कंपनी लिंक पर OTP/PIN नहीं मांगती। ऐसी जानकारी डालने से पहले हमेशा domain दोबारा जांचें और ज़रूरत हो तो कंपनी की ऑफ़िशियल ऐप/वेबसाइट खुद टाइप करके खोलें।
7. Download (.apk/.exe) से पहले रुकें
अगर लिंक पर क्लिक करते ही कोई फ़ाइल अपने-आप डाउनलोड होने लगे — ख़ासकर .apk (Android ऐप) या .exe (Windows प्रोग्राम) — तो उसे कभी इंस्टॉल न करें। ऐप हमेशा Google Play या ऑफ़िशियल स्टोर से ही डाउनलोड करें। अनजान APK में बैंकिंग ट्रोजन और स्पायवेयर छुपे हो सकते हैं।
Phishing और Fake Website को कैसे पहचानें?
फ़िशिंग साइटें असली जैसी दिखती हैं, पर कुछ संकेत उन्हें पकड़ने में मदद करते हैं:
- बहुत ज़्यादा जल्दबाज़ी या डर पैदा करने वाला मैसेज (“आपका खाता 24 घंटे में बंद हो जाएगा”)।
- domain नया, अजीब extension (.xyz, .top, .click) या ब्रांड के नाम के साथ अतिरिक्त शब्द जुड़ा हुआ।
- पेज पर भाषा/स्पेलिंग की गलतियाँ और घटिया डिज़ाइन।
- असली दिखने वाला लोगो, पर URL बिल्कुल अलग।
- “इनाम जीता है / लकी ड्रॉ” जैसे झूठे लालच।
अगर गलती से खतरनाक लिंक खुल जाए तो क्या करें?
घबराएँ नहीं, तुरंत ये कदम उठाएँ:
- पेज तुरंत बंद कर दें और कोई जानकारी न भरें।
- अगर आपने पासवर्ड/OTP डाल दिया है, तो फ़ौरन उस अकाउंट का पासवर्ड बदलें और बैंक को सूचित करें।
- फ़ोन को इंटरनेट से हटाकर किसी भरोसेमंद एंटीवायरस से स्कैन करें।
- अगर कोई ऐप इंस्टॉल हो गई हो तो उसे तुरंत अनइंस्टॉल करें।
- ज़रूरत पड़ने पर भारत के साइबर क्राइम पोर्टल cybercrime.gov.in या हेल्पलाइन 1930 पर शिकायत करें।
अगर लिंक से पैसे कटे हैं या ठगी हुई है तो उसकी शिकायत राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर दर्ज करें।
अक्सर पूछे जाने वाले सवाल (FAQ)
क्या सिर्फ़ HTTPS और ताला देखकर लिंक को सुरक्षित मान लेना चाहिए?
नहीं। HTTPS सिर्फ़ यह बताता है कि कनेक्शन एन्क्रिप्टेड है, यह नहीं कि वेबसाइट भरोसेमंद है। कई फ़िशिंग साइटों पर भी SSL लगा होता है, इसलिए domain का नाम और असली destination भी जांचना ज़रूरी है।
Short link को बिना खोले कैसे जांचें?
किसी भरोसेमंद टूल जैसे हमारे Link Safety Checker में short link पेस्ट करें। यह क्लिक किए बिना उसकी redirect chain और अंतिम domain दिखा देता है, जिससे आप सुरक्षित रहते हैं।
अनजान APK डाउनलोड लिंक कितना खतरनाक है?
बहुत ख़तरनाक। अनजान APK में बैंकिंग ट्रोजन, कीलॉगर या रिमोट-एक्सेस मालवेयर हो सकता है जो आपके OTP और पासवर्ड चुरा सकता है। ऐप हमेशा Google Play Store से ही इंस्टॉल करें।
फ़िशिंग लिंक पर गलती से OTP डाल दिया, अब क्या करूँ?
तुरंत उस अकाउंट का पासवर्ड बदलें, बैंक/सेवा को कॉल करके ट्रांज़ैक्शन ब्लॉक करवाएँ और 1930 या cybercrime.gov.in पर शिकायत दर्ज करें। जितनी जल्दी कार्रवाई होगी, नुकसान उतना कम होगा।
किसी भी लिंक पर भरोसा करने से पहले उसे जांचें। एक क्लिक की गलती से बचना अब आसान है।
✅ अभी अपना लिंक चेक करेंनिष्कर्ष: इंटरनेट पर सुरक्षा का सबसे आसान नियम है — “पहले जांचें, फिर क्लिक करें”। HTTPS, domain का नाम, redirect chain और download पर ध्यान दें, और किसी भी संदिग्ध लिंक को खोलने से पहले एक भरोसेमंद checker से स्कैन ज़रूर कर लें। थोड़ी-सी सावधानी आपको बड़े नुकसान से बचा सकती है।